Zertifizierungen und Verhaltensregeln sind zwei gesetzlich vorgesehene Instrumente, um die Einhaltung der Datenschutzregeln zu fördern und gegen aussen offiziell nachzuweisen. So sollen sie einerseits für eine weitere Vereinheitlichung der datenschutzrechtlichen Pflichterfüllung bzw. Verbreitung von diesbezüglichen «Best Practices» von Verantwortlichen wie Auftragsverarbeitern sorgen. Andererseits sollen sie das Vertrauen von Betroffenen, Mitarbeitenden und Kunden* in die behauptete Gesetzeskonformität von Verantwortlichem oder Auftragsverarbeiter bestärken.
| * Unter Kunden sind im Rahmen dieses Beitrags insbesondere Organisationen zu verstehen, die datenschutzkonforme IT-Lösungen beschaffen möchten. |
-
Allgemeines
Es gibt Zertifizierungen und Verhaltensregeln mit nationalem wie auch mit gesamteuropäischem1 Geltungsbereich (z.B. Europäisches Datenschutzsiegel). Entsprechend ist für ihre Durchführung und Genehmigung bzw. Ausstellung entweder nur die nationale Datenschutz-Aufsichtsbehörde (oder eine akkreditierte Zertifizierungsstelle) oder aber die nationale Datenschutz-Aufsichtsbehörde gemeinsam mit dem europäischen Datenschutz-Ausschuss (EDSA) zuständig. Zertifizierungen können nach nationalem Datenschutzrecht und/oder der europäischen Datenschutz-Grundverordnung (DSGVO) durchgeführt werden. Verhaltensregeln hingegen werden ausschliesslich gemäss DSGVO genehmigt.
Der Einsatz beider Mittel ist nicht generell verpflichtend, sondern beruht auf der Freiwilligkeit der sich ihnen unterstellenden Organisationen. Einmal unterstellt entfalten sie jedoch unmittelbare rechtliche Verbindlichkeit. Sie befreien Organisationen nicht generell von den Pflichten und der Verantwortung für die Einhaltung der DSGVO, doch erleichtern sie den Nachweis derselben, nicht zuletzt auch in Verfahren vor den Datenschutzbehörden. Sie sollen insbesondere für Kleinstunternehmen und KMUs hilfreich sein, allerdings hat sich gezeigt, dass der ressourcenmässige Aufwand zu ihrer Erlangung nicht zu unterschätzen ist.
Zertifizierungen und Verhaltensregeln lassen sich im Prinzip auch kombinieren. So können einerseits Verhaltensregeln Teil einer Zertifizierung sein und andererseits Zertifizierungen Teil von Verhaltensregeln sein, indem sie belegen, dass eine Organisation in der Lage ist, sich den Regeln zu unterwerfen und diese einzuhalten.
1 Gesamteuropäisch meint hier und nachfolgend den EU/EWR-Raum.
-
Zertifizierung (Zertifikate) (Art. 42 DSGVO)
Sowohl die nationale Datenschutz-Aufsichtsbehörde – je nachdem gemeinsam mit dem EDSA – als auch eine gemäss Art. 43 DSGVO akkreditierte Zertifizierungsstelle können Zertifizierungen vornehmen (Zertifizierungsverfahren) und Zertifikate ausstellen (Konformitätszeichen: Datenschutzsiegel und -prüfzeichen). Dabei können auf europäischer Ebene nur bestimmte Verarbeitungsvorgänge für personenbezogene Daten, nicht aber ganze Produkte, Dienstleistungen oder Organisationen zertifiziert werden.1 Auf nationaler Ebene sind in einigen Ländern jedoch auch andere Regelungen vorgesehen und so können zum Beispiel in Frankreich auch Produkte, Dienstleistungen oder die Fähigkeiten von Individuen (als betriebliche Datenschutzbeauftragte) zertifiziert werden. In Liechtenstein gibt es diesbezüglich aber keine anderen Regelungen.
Eine Zertifizierung bzw. ein Zertifikat bestätigt, dass in einem abgegrenzten Bereich eine bestimmte Datenverarbeitung (oder je nach Land auch ein Produkt, eine Dienstleistung oder eine Person) gewisse datenschutzrechtliche Kriterien erfüllt, welche zuvor durch die Datenschutz-Aufsichtsbehörde aufgestellt und/oder von ihr (oder dem EDSA) genehmigt2 wurden. Das könnte einfach die Einhaltung der Datensicherheit sein oder auch die Einhaltung sämtlicher DSGVO-Pflichten in diesem Bereich umfassen. Eine Zertifizierung ganzer Organisationen ist jedoch nicht möglich. Zertifizierungen sorgen somit für Transparenz, indem sich Betroffene, aber auch Mitarbeitende und Kunden, schnell einen Überblick über das Datenschutzniveau von bestimmten Produkten und Dienstleistungen bzw. der damit verbundenen zertifizierten Datenverarbeitungen verschaffen können.
Auch für internationale Datentransfers könnte als geeignete Garantie zur Sicherstellung eines angemessenen Datenschutzniveaus gemäss Art. 46 Abs. 2 Bst. f DSGVO ein entsprechender Zertifizierungsmechanismus beim Verantwortlichen oder Auftragsverarbeiter im Drittland eingesetzt werden. Es müssen für diese jedoch gleichzeitig rechtsverbindliche und durchsetzbare Verpflichtungen zur Anwendung der mit der Zertifizierung ausgezeichneten geeigneten Garantien bestehen, einschliesslich der Gewährleistung der Betroffenenrechte. Damit eine solche Zertifizierung als geeignete Garantie für Datenexporte aus dem gesamten EU/EWR-Raum gilt, ist eine Genehmigung der Zertifizierungskriterien durch den EDSA erforderlich. Andernfalls entfalten sie nur national für Datenexporte aus dem genehmigenden Land Wirkung.
Wie erwähnt befreit eine Zertifizierung zwar nicht grundsätzlich von der Verantwortung zur Einhaltung der DSGVO, doch kann sie etwa als Nachweis für den Einsatz geeigneter technischer und organisatorischer Massnahmen, die Einhaltung von Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen (Privacy by design and default), die Auswahl geeigneter Auftragsverarbeiter und Unterauftragsverarbeiter sowie die Gewährleistung eines angemessenen Schutzniveaus bezüglich der Sicherheit der Verarbeitung herangezogen werden. Ausserdem berücksichtigen die Datenschutz-Aufsichtsbehörden im Falle eines Verfahrens eine Zertifizierung bei der Entscheidung über eine Geldbusse.
Eine Zertifizierung gilt immer nur für maximal drei Jahre und muss danach in einer Überprüfung durch die ausstellende Datenschutz-Aufsichtsbehörde oder Zertifizierungsstelle mit einem Audit wieder erneuert bzw. verlängert werden. Verstösst ein Verantwortlicher oder Auftragsverarbeiter gegen eine Zertifizierung, so kann diese widerrufen werden (Art. 58 Abs. 2 Bst. h DSGVO) und es droht eine Geldbusse (Art. 83 Abs. 4 Bst. a DSGVO). Dies muss regelmässig, zumindest stichprobenartig, überprüft werden.
Hinweis für Liechtenstein: In Liechtenstein wurden bisher (Stand Oktober 2026) noch keine nationalen oder europäischen Zertifizierungen lokaler Unternehmen bzw. ihrer Datenverarbeitungsprozesse durchgeführt, doch sind die aktuell genehmigten europäischen Zertifizierungen / Zertifikate hierzulande ebenfalls gültig. Entsprechend könnten auch liechtensteinische Unternehmen eine europäische Zertifizierung in Anspruch nehmen und es dürfen auch liechtensteinische Kunden (oder Mitarbeitende) von Unternehmen bzw. Produkten oder Dienstleistungen mit einem solchen Zertifikat auf die Gesetzeskonformität der damit zertifizierten Datenverarbeitungsprozesse vertrauen. Achtung: Es kursieren auf dem Markt viele, oft selbst-verliehene Labels und Zertifikate, welche DSGVO-Konformität bezeugen sollen. Nicht alle davon erfüllen jedoch tatsächlich die hohen Anforderungen der Datenschutzgesetzgebung, sondern dienen lediglich Marketing-Zwecken. Es ist daher auch bei vermeintlich zertifizierter DSGVO-Konformität jeweils sorgsam zu prüfen, ob es sich dabei tatsächlich um ein hochwertiges, anerkanntes Datenschutz-Siegel bzw. Zertifizierung handelt, oder nur um ein womöglich unlauteres Werbeinstrument. Eine Übersicht über die nach Art. 42 DSGVO von Datenschutz-Aufsichtsbehörden oder dem EDSA genehmigten Zertifizierungen / Zertifikate findet sich im untersten Abschnitt. 1 De facto wäre eine Zertifizierung ganzer Produkte oder Dienstleistungen trotzdem möglich, wenn sämtliche damit zusammenhängenden Verarbeitungsprozesse personenbezogener Daten zertifiziert würden.
2 Zertifizierungskriterien können von Datenschutz-Aufsichtsbehörden selbst, aber auch von akkreditierten Zertifizierungsstellen oder anderen Organisationen wie Verbraucher- und Datenschutzvereinigungen, Berufs- und Wirtschaftsverbänden etc. ausgearbeitet werden.
-
Verhaltensregeln (Art. 41 DSGVO)
Verhaltensregeln sind eine grundsätzlich freiwillige Massnahme der Selbstregulierung für Verantwortliche wie auch Auftragsverarbeiter im privaten und öffentlichen Sektor. Wer sich ihnen unterstellt, ist in der Folge rechtlich an sie gebunden. Auch die Einhaltung von Verhaltensregeln befreit einen Verantwortlichen oder Auftragsverarbeiter jedoch nicht generell von der Verantwortung für die Einhaltung der DSGVO.
Verhaltensregeln präzisieren die gesetzlichen Verpflichtungen aus dem Datenschutzrecht in konkrete Regeln für eine bestimmte Branche oder einen bestimmten Bereich. Sie werden insbesondere von Branchenverbänden und ähnlichen Organisationen ausgearbeitet, welche Kategorien von Verantwortlichen oder Auftragsverarbeitern vertreten, und sollen die Datenschutzpraktiken einer Branche bzw. eines Wirtschaftsbereichs vereinheitlichen (z.B. via «Best Practice Rules») sowie dadurch kollektiv die Gesetzeskonformität erleichtern.
Inhaltlich können Verhaltensregeln gemäss Art. 40 Abs. 2 Bst. a-k DSGVO die nachfolgenden datenschutzrechtliche Themen umfassen bzw. ganz oder teilweise regeln, wobei diese Liste nicht abschliessend ist (Anm.: Liste leicht im Wortlaut gekürzt):
- Faire und transparente Verarbeitung;
- Berechtigte Interessen des Verantwortlichen in bestimmten Zusammenhängen;
- Erhebung personenbezogener Daten;
- Pseudonymisierung personenbezogener Daten;
- Information der Öffentlichkeit und der betroffenen Personen;
- Ausübung von Betroffenenrechten;
- Information und Schutz von Kindern sowie Art und Weise, in der die Einwilligung von Erziehungsberechtigten für das Kind einzuholen ist;
- Massnahmen und Verfahren zur Datensicherheit bzw. zur Sicherheit der Verarbeitung (Art. 24, 25, 32 DSGVO);
- Meldung von Datenschutzverletzungen an Aufsichtsbehörden und Benachrichtigung betroffener Person von solchen Verletzungen;
- Übermittlung personenbezogener Daten an Drittländer oder internationale Organisationen, oder
- Aussergerichtliche und sonstige Streitbeilegungsverfahren zur Beilegung von Streitigkeiten zwischen Verantwortlichen und betroffenen Personen.
Mit der Unterstellung unter genehmigte Verhaltensregeln kann eine Organisation somit beispielsweise ganz konkret sicherstellen und mitunter auch nachweisen, dass sie ein angemessenes Schutzniveau hinsichtlich der Sicherheit der Verarbeitung einhält und geeignete – sprich dem Risiko angemessene – technische und organisatorische Massnahmen zur Gewährleistung desselben einsetzt. Oder sie kann belegen, dass sie die nötige Sorgfalt bei der Auswahl geeigneter Auftrags- oder Unterauftragsverarbeiter walten lässt. Auch bei der Erstellung von Datenschutz-Folgenabschätzungen für risikoreiche Datenverarbeitungen kann der Aufwand deutlich reduziert werden, wenn Verhaltensregeln dafür konkrete Vorgehens-Anleitungen vorgeben. Und schliesslich berücksichtigen die Datenschutz-Aufsichtsbehörden die Einhaltung genehmigter Verhaltensregeln auch bei der Entscheidung über und den Betrag von etwaigen Geldbussen.
Auch für internationale Datentransfers an Verantwortliche oder Auftragsverarbeiter in Drittstaaten oder an internationale Organisationen könnten entsprechende Verhaltensregeln als geeignete Garantie zur Sicherstellung eines angemessenen Datenschutzniveaus gemäss Art. 46 Abs. 2 Bst. e DSGVO zum Einsatz kommen. Es müssen jedoch gleichzeitig rechtsverbindliche und durchsetzbare Verpflichtungen zur Anwendung der Verhaltensregeln bzw. Garantien bestehen, einschliesslich durchsetzbarer Betroffenenrechte.
Verhaltensregeln werden von den nationalen Datenschutz-Aufsichtsbehörden – oder bei grenzüberschreitenden Datenverarbeitungen auch unter Beizug des EDSA – genehmigt. Die Einhaltung der Regeln wird durch einen spezifischen Kontrollmechanismus (im nicht-öffentlichen Sektor über eine akkreditierte Überwachungsstelle) sichergestellt, welcher ein verpflichtender Teil der genehmigten Verhaltensregeln ist. Die Europäische Kommission kann genehmigte Verhaltensregeln für grenzüberschreitende Datenverarbeitungen auch im gesamten EU/EWR-Raum für allgemeingültig erklären. Verhaltensregeln, welche als geeignete Garantie für internationale Datenübermittlungen in Drittstaaten und an internationale Organisationen gelten sollen, bedürfen zwingend einer solchen Allgemeingültig-Erklärung.
Einmal genehmigte Verhaltensregeln gelten, sofern nicht anders geregelt, unbefristet oder bis zu ihrem Widerruf oder ihrer Aufhebung. Sie müssen aber für ihre längerfristige Gültigkeit mit geeigneten Änderungen und Ergänzungen immer wieder aktualisiert werden.
Hinweis für Liechtenstein: Die Datenschutzstelle Liechtenstein hat bisher (Stand Oktober 2026) noch keine nationalen oder europäischen Verhaltensregeln genehmigt, doch könnten sich liechtensteinische Unternehmen prinzipiell auch von anderen Datenschutzbehörden genehmigten europäischen, das heisst europaweit gültigen Verhaltensregeln unterstellen.
-
Übersicht aktuell gültiger Zertifizierungen (Zertifikate) und genehmigter Verhaltensregeln in Europa
Der EDSA hat sowohl die nationalen als auch die europaweit gültigen Zertifizierungen/Zertifikate und genehmigten Verhaltensregeln, welche ein Verfahren vor dem EDSA durchlaufen haben, in entsprechenden Registern zu publizieren. Die Datenschutz-Aufsichtsbehörden sind verpflichtet, die nationalen genehmigten Verhaltensregeln in entsprechenden Verzeichnissen zu veröffentlichen. Sie führen üblicherweise aber auch Verzeichnisse über die nationalen Zertifizierungen / Zertifikate.
Organisationen, aber auch ihre Kunden, können auf diese Weise einfach feststellen, welche Zertifizierungen / Zertifikate oder Verhaltensregeln in ihrem Tätigkeitsbereich bzw. dem fraglichen Produkte- oder Dienstleistungsbereich existieren und ob diese nationale oder europaweite Gültigkeit haben.
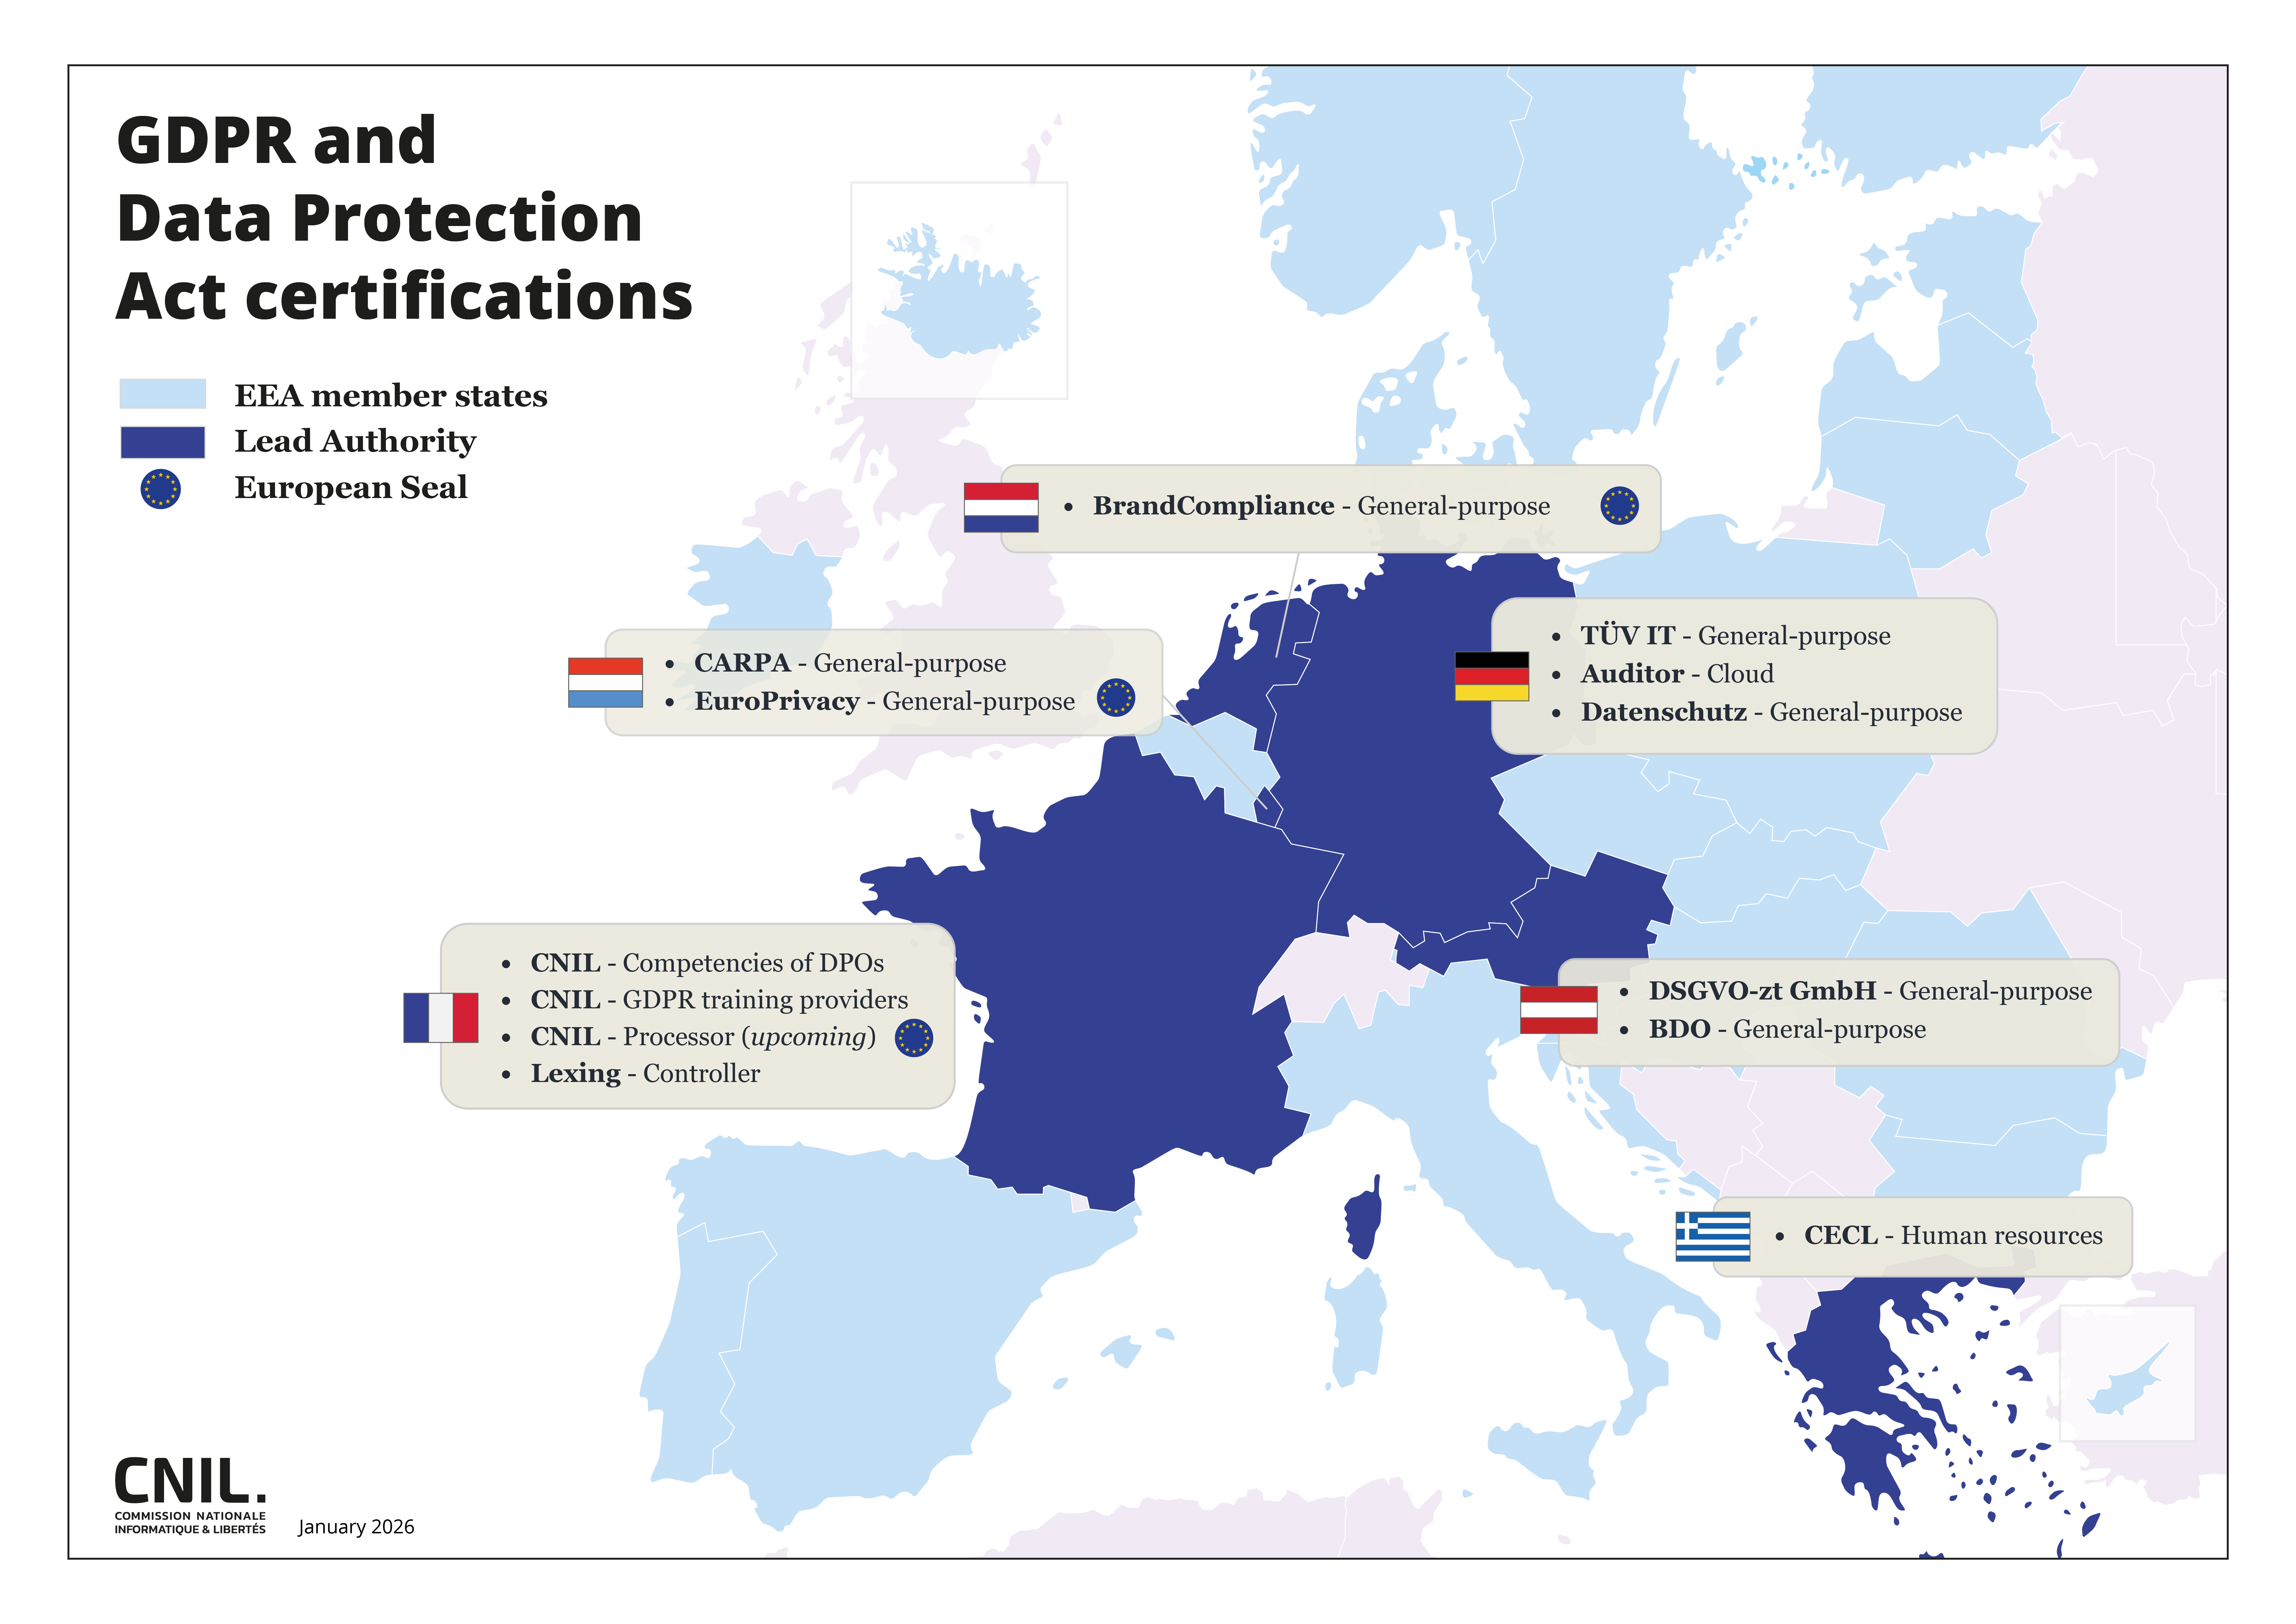
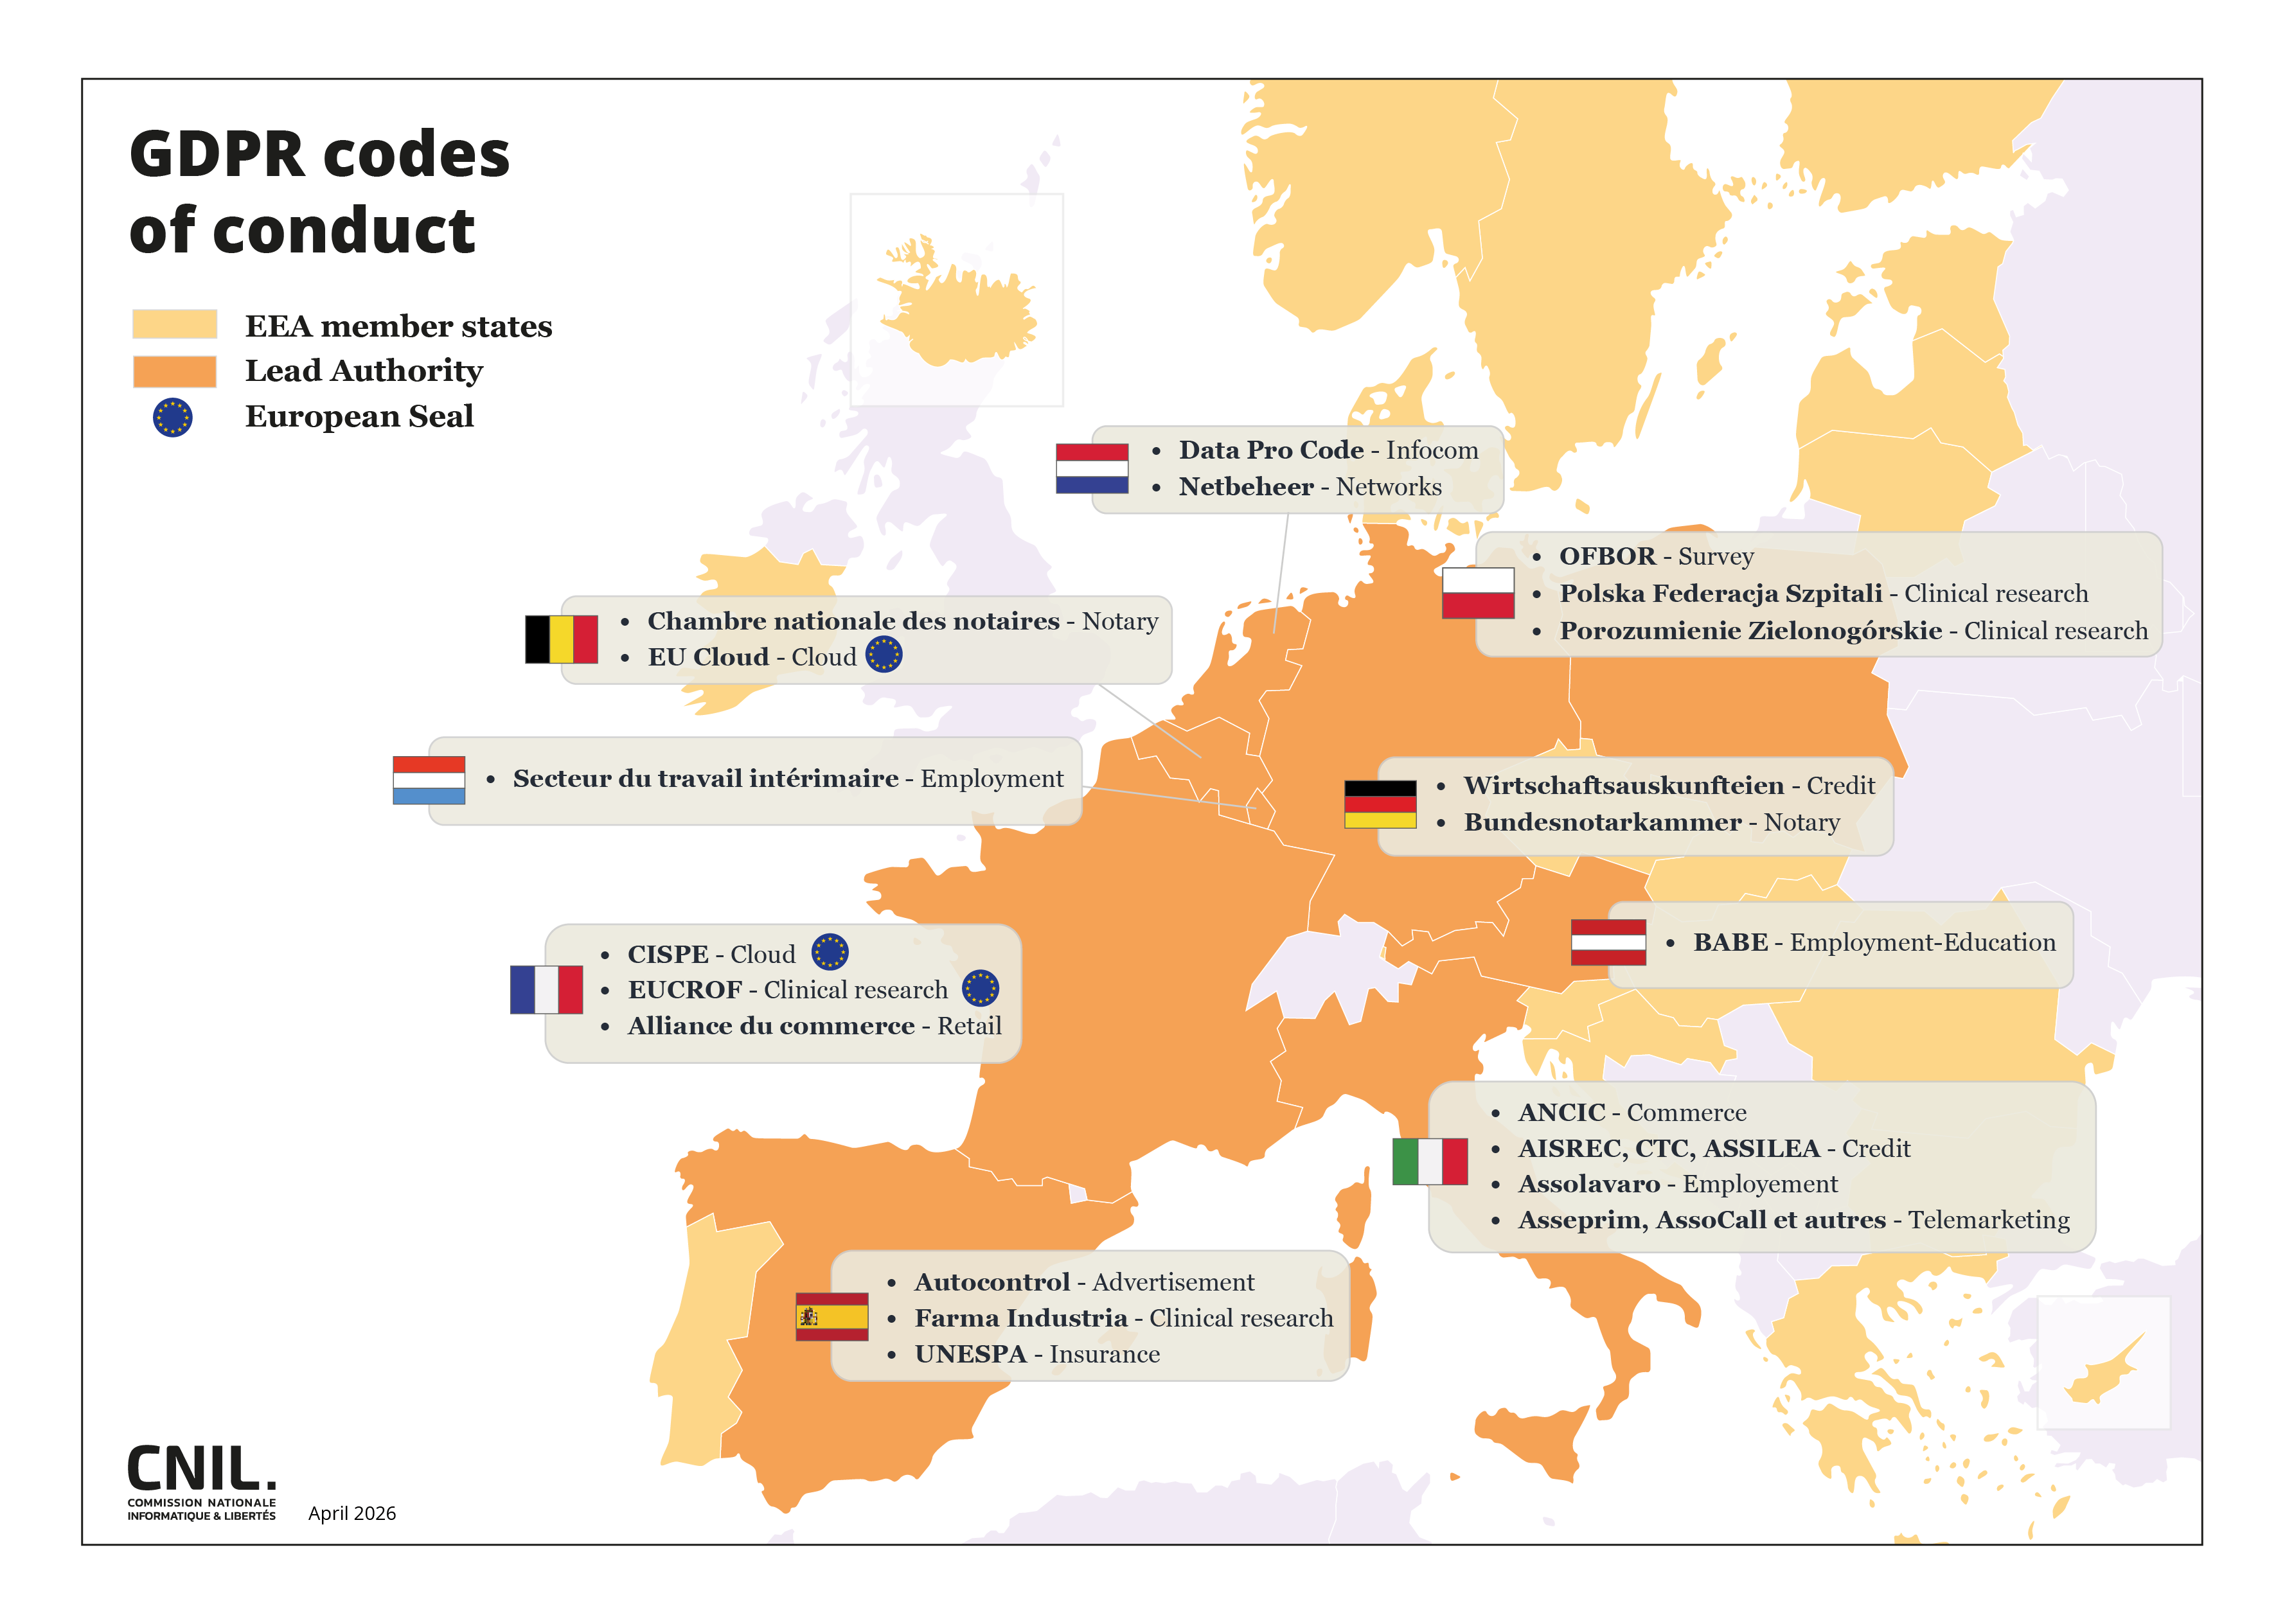
Hinweis für Liechtenstein: Die Datenschutzstelle Liechtenstein hat bisher (Stand Oktober 2026) noch keine nationalen Zertifizierungen/Zertifikate oder Verhaltensregeln genehmigt. Entsprechend führt die Datenschutzstelle bisher kein eigenes Register nationaler genehmigter Verhaltensregeln oder Zertifizierungen/Zertifikate. Die französische Datenschutz-Aufsichtsbehörde (CNIL) hat eine gesamthafte Zusammenstellung vorgenommen und jeweils eine geografische Karte veröffentlicht, auf der alle aktuell ausgestellten datenschutzrechtlichen Zertifikate (Certifications) sowie die derzeit genehmigten Verhaltensregeln (Codes of Conduct) in Europa bzw. den einzelnen Mitgliedstaaten abgebildet sind (zum Einsehen der aktuellen Version und zur Vergrösserung des Bildes darauf klicken):
Und auch der EDSA führt wie erwähnt gemäss seiner rechtlichen Verpflichtung jeweils ein öffentliches Register mit allen Zertifizierungsverfahren und Zertifikaten (Datenschutzsiegel und -prüfzeichen) sowie mit allen genehmigten Verhaltensregeln, sowohl den nationalen wie auch den europaweit gültigen.